 BTV (cũ)
 Tin
Thị trường phần mềm độc hại trên di động lớn nhất thuộc mạng Darknet đang là mối đe dọa người dùng trên toàn thế giới.
Theo The Hacker News, các nhà nghiên cứu an ninh mạng tại Resecurity đã công bố thị trường phần mềm độc hại đã xuất hiện InTheBox, được thiết kế để phục vụ riêng cho những kẻ vận hành trên thiết bị di động.
Tác giả đứng sau cửa hàng dành cho tội phạm này được cho là đã mở nó từ tháng 1.2020. InTheBox đã cung cấp hơn 400 nội dung độc hại nhắm vào nền tảng web, được nhóm theo khu vực địa lý để các khách hàng đang tìm cách thực hiện các cuộc tấn công của họ có thể tìm mua được.
Resecurity nói những tính năng tự động hóa giúp người mua tạo ra các đơn đặt hàng để nhận "web injection", từ đó triển khai phần mềm độc hại trên thiết bị di động. InTheBox có lẽ là lớn và duy nhất trong danh mục cung cấp nội dung web chất lượng cao cho các loại phần mềm độc hại di động phổ biến.
"Web injection" là các gói được sử dụng trong malware tài chính, trong đó hacker khai thác các lỗ hổng bảo mật hoặc các chức năng của trình duyệt web để phân phát mã HTML hoặc JavaScript độc hại dưới dạng lớp phủ. Điều này nhằm lừa đảo và khai thác thông tin khi nạn nhân chạy các ứng dụng ngân hàng, tiền điện tử, email hoặc ứng dụng mạng xã hội.
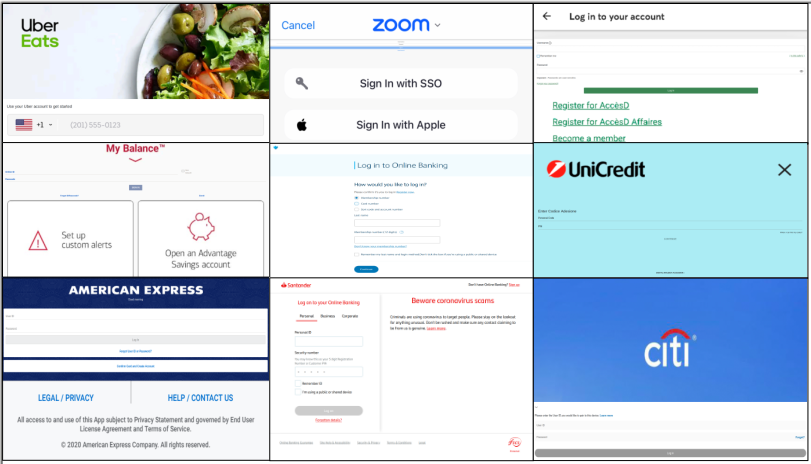
Những mẫu "web injection" giả dạng các dịch vụ để dẫn dụ người dùng nhập các thông tin nhạy cảm CHỤP MÀN HÌNH
Các trang này thường giống với website đăng nhập ngân hàng và nhắc người dùng nhập dữ liệu riêng tư như thông tin đăng nhập, dữ liệu thẻ thanh toán, số an sinh xã hội... sau đó được sử dụng để xâm phạm tài khoản ngân hàng và thực hiện hành vi lừa đảo đến nạn nhân.
InTheBox có thể truy cập được qua mạng ẩn danh Tor và quảng cáo nhiều mẫu "web injection" để bán, với danh sách chỉ có thể truy cập sau khi khách hàng được quản trị viên xem xét và tài khoản được kích hoạt.
Công ty an ninh mạng có trụ sở tại California cho biết có một số trojan ngân hàng Android được hỗ trợ thông qua dịch vụ này bao gồm Alien, Cerberus, ERMAC (MetaDroid), Hydra và Octo.
Trước đó, công ty bảo mật Cyble cũng tiết lộ một hoạt động phần mềm độc hại dưới dạng dịch vụ (MaaS) có tên DuckLogs, được bán trên thị trường với giá 69,99 USD để truy cập trọn đời, mang lại cho những kẻ lừa đảo khả năng thu thập thông tin nhạy cảm, chiếm quyền điều khiển các giao dịch tiền điện tử và điều khiển máy từ xa.
Theo Loan Chi/ Thanh Niên
https://thanhnien.vn/phat-hien-cho-phan-mem-doc-hai-nham-den-thiet-bi-di-dong-post1529307.html