 BTV (cũ)
 Tin
Thông tin mới nhất từ Cục an toàn thông tin (Bộ Thông tin và truyền thông): Cục An toàn thông tin phát hiện và ghi nhận chiến dịch tấn công mạng có tổ chức và có chủ đích (APT) với máy chủ điều khiển đặt bên ngoài lãnh thổ đã phát tán mã độc quy mô lớn nhằm vào các hệ thống thông tin của các cơ quan Chính phủ và chủ quản hệ thống thông tin hạ tầng quan trọng quốc gia tại Việt Nam
Infographic: HẢI NGUYỄN
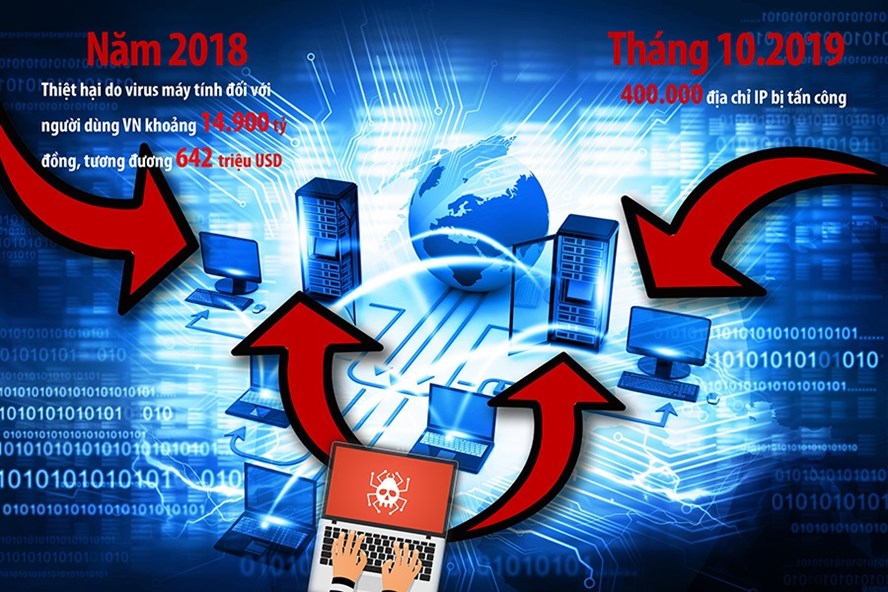
Đã có 400.000 địa chỉ IP bị lây nhiễm
Hiện nay Cục An toàn thông tin đã xác định được hơn 400,000 địa chỉ IP bị lây nhiễm với hơn 16 biến thể của mã độc trong chiến dịch này.
Trên thực tế, từ tháng 9.2019, hệ thống CMC Threat Intelligence nhận được thông tin về cuộc tấn công mạng nhắm vào một số đơn vị hành chính các tỉnh phía Bắc Việt Nam.
Tờ ITCnews cho biết: Công ty CMC Cyber Security đã có những phân tích sâu về những file mã độc được sử dụng trong chiến dịch tấn công này. Qua quá trình tìm hiểu và phân tích các dấu hiệu, mẫu mã độc phục vụ cho cuộc tấn công này, các chuyên gia phân tích mã độc của CMC Cyber Security nhận định nhóm tấn công có khả năng bắt nguồn từ Trung Quốc. Cụ thể, chuyên gia xác định được các văn bản độc hại tấn công vào Việt Nam trong chiến dịch này bắt nguồn từ nhóm Mustang Panda, một nhóm tin tặc được đánh giá rất cao bởi những chiến dịch rất bài bản, có kỹ thuật và chiến thuật đặc biệt.
Theo các chuyên gia phân tích mã độc của Trung tâm CMC SOC (thuộc CMC Cyber Security chiến dịch tấn công APT quy mô lớn mới nhằm vào một số nước Tây Á và các nước khu vực Đông Nam Á trong đó có Việt Nam, nhóm tin tặc sử dụng phương thức tấn công, phát tán mã độc là sử dụng email lừa đảo với các file đính kèm là những tài liệu giả mạo công văn, tài liệu của các cơ quan nhà nước.
Các file văn bản giả mạo để lừa người dùng được làm giả với mức độ tinh xảo cao hơn, khiến cho người dùng khó phát hiện ra và rất dễ bị lừa, dụ mở file. Sau khi đánh lừa được người dùng, kẻ tấn công sẽ truy cập vào máy của người dùng đó và có thể thu thập thêm những thông tin nhạy cảm gửi ra ngoài, hoặc tiến hành khai thác máy khác trong cùng hệ thống hay để mã độc “nằm vùng” trong hệ thống chuẩn bị cho các chiến dịch tấn công tiếp theo. Từ các mã độc “nằm vùng” này, tin tặc sẽ điều khiển, truy cập hệ thống từ xa.
“Không giống như mã độc tống tiền, khi bị tấn công, mã hóa dữ liệu, người dùng sẽ biết ngay lập tức, còn với mã độc được sử dụng trong chiến dịch tấn công APT, người dùng không biết bị nhiễm khi nào và nó hoạt động ra sao. Đây là điều nguy hiểm nhất” - chuyên gia CMC nhấn mạnh.
Xử lý thế nào?
Theo Cục An toàn thông tin, căn cứ Chỉ thị 14/CT-TTg của Thủ tướng Chính phủ về “nâng cao năng lực phòng, chống phần mềm độc hại”, Quyết định số 05/2017/QĐ-TTg ngày 16.3/.2017 của Thủ tướng Chính phủ và Thông tư số 20/2017/TT-BTTTT ngày 12.9.2017 của Bộ trưởng Bộ TTTT quy định điều phối, ứng cứu sự cố an toàn thông tin mạng trên toàn quốc, Cục An toàn thông tin đưa ra Lệnh Điều phối tại công văn số 1024/CATTT-VNCERT ngày 30.10.2019 về việc rà quét, xử lý, bóc gỡ mã độc của chiến dịch tấn công mạng có chủ đích.
Công văn yêu cầu và hướng dẫn các đơn vị, cơ quan, tổ chức liên quan thực hiện gấp các biện pháp nhằm bóc gỡ mã độc này như sau: Hướng dẫn người sử dụng, khách hàng tải công cụ rà quét, diệt các mã độc của chiến dịch APT theo đường dẫn:http://remove-apt.vnpt.vn/download/tools/incident-response-v1.0.exe
Giám sát nghiêm ngặt, ngăn chặn kết nối đến các máy chủ điều khiển mã độc APT theo danh sách. Sau khi thực hiện, đề nghị các đơn vị báo cáo tình hình lây nhiễm và kết quả xử lý (nếu có) về Cục An toàn thông tin trước ngày 5.11.2019
Cục An toàn thông tin nhấn mạnh: Trên đây là loại mã độc nguy hiểm. Tin tặc có thể đánh cắp thông tin, tấn công mạng leo thang đặc quyền gây ra nhiều hậu quả nghiêm trọng, Cục An toàn thông tin yêu cầu Lãnh đạo các cơ quan, tổ chức, doanh nghiệp nghiêm túc thực hiện Lệnh điều phối.
APT là tên viết tắt của Advanced Persistent Threat - thuật ngữ rộng dùng để mô tả một chiến dịch tấn công, thường do một nhóm các kẻ tấn công, sử dụng những kỹ thuật tấn công nâng cao để có thể hiện diện và tồn tại lâu dài trên mạng Internet nhằm khai thác dữ liệu có độ nhạy cảm cao.
Theo Thái Khang/Lao động