 BTV (cũ)
 Tin
Các nhà nghiên cứu bảo mật từ Zscaler ThreatLabz và Pradeo vừa phát hiện ra một loạt ứng dụng gian lận cước phí nhắm vào người dùng Android.
Theo Thehackernews, những ứng dụng gian lận cước phí này được ghi nhận có chứa phần mềm độc hại khét tiếng Joker - được thiết kế để đăng ký người dùng sử dụng các dịch vụ trả phí không mong muốn hoặc thực hiện cuộc gọi đến các số đặc biệt, đồng thời thu thập tin nhắn SMS, địa chỉ liên hệ và thông tin thiết bị. Phần mềm độc hại này được phát hiện lần đầu tiên trên Google Play Store vào năm 2017.
Google Play vẫn thường xuyên để lọt các ứng dụng độc hại AFP
Tổng cộng có 53 ứng dụng với hơn 330.000 lượt tải trên Google Play chứa phần mềm độc hại Joker đã được các nhà nghiên cứu xác định. Các ứng dụng này thường đóng vai trò là SMS, trình chỉnh sửa ảnh, máy đo huyết áp, bàn phím biểu tượng cảm xúc và ứng dụng dịch, tuy nhiên chúng yêu cầu quyền cao hơn để thiết bị thực hiện các hoạt động theo yêu cầu của kẻ xấu phía sau.
Không chỉ Joker, nhà nghiên cứu bảo mật Maxime Ingrao đã tiết lộ vào tuần trước 8 ứng dụng có chứa một biến thể khác của phần mềm độc hại có tên Autolycos, với tổng cộng hơn 3 triệu lượt tải về trước khi bị xóa khỏi cửa hàng ứng dụng sau hơn 6 tháng hoạt động.
Nói về Autolycos, nhà nghiên cứu Pieter Arntz của Malwarebytes cho biết: “Điểm mới của loại ứng dụng độc hại này là nó không còn yêu cầu WebView nữa. Việc không yêu cầu WebView làm giảm đáng kể khả năng giúp người dùng phát hiện điều bất thường. Autolycos tránh WebView bằng cách thực thi URL trên trình duyệt từ xa và sau đó đưa kết quả vào các yêu cầu HTTP”.
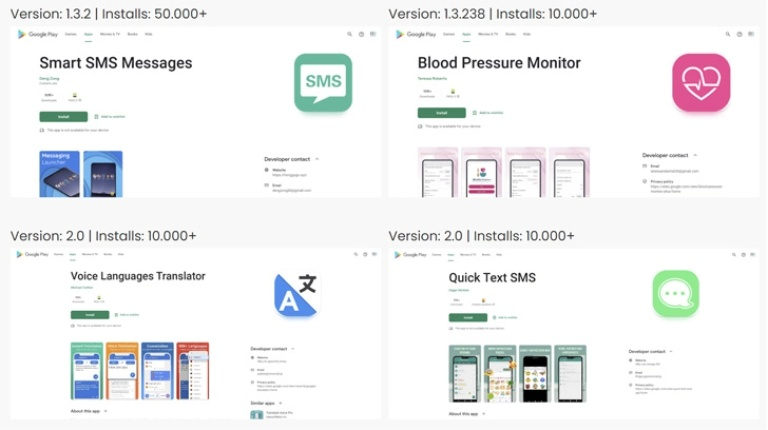
Một số ứng dụng độc hại vừa được phát hiện mà người dùng nên nắm rõ CHỤP MÀN HÌNH
Bên cạnh đó, các nhà nghiên cứu cũng phát hiện các ứng dụng trên Google Play được nhúng phần mềm độc hại Facestealer và Coper. Trong khi Facestealer cho phép kẻ đứng phía sau tiến hành bòn rút thông tin đăng nhập Facebook và mã thông báo xác thực. Còn với Coper, đó là hậu duệ của phần mềm độc hại Exobot vốn hoạt động như một trojan ngân hàng có thể ăn cắp nhiều loại dữ liệu. Hai ứng dụng được phát hiện nhiễm Facestealer và Coper bao gồm Vanilla Camera (cam.vanilla.snapp) và Unicc QR Scanner (com.qrdscannerratedx).
Các chuyên gia khuyến cáo người dùng cần đảm bảo tải xuống ứng dụng từ các cửa hàng ứng dụng bên thứ nhất, đồng thời nên hạn chế cấp các quyền không cần thiết cho các ứng dụng. Người dùng có thể xác minh tính hợp pháp bằng cách kiểm tra thông tin nhà phát triển, đọc đánh giá và xem xét kỹ lưỡng các chính sách bảo mật của họ.
Theo Kiến Văn/ Thanh niên
https://thanhnien.vn/them-53-ung-dung-android-gian-lan-cuoc-phi-can-xoa-gap-post1480325.html