 BTV (cũ)
 Tin
Tin tặc đã lợi dụng tâm lý lo lắng của mọi người trong bối cảnh virus Covid-19 lây lan nhanh chóng trên toàn cầu để phát tán các loại mã độc, bao gồm mã độc có khả năng xóa sạch dữ liệu trên máy tính.
Với sự giúp đỡ của cộng đồng bảo mật, trang công nghệ ZDNet đã xác định được ít nhất 5 loại mã độc khác nhau, mạo danh dưới dạng các tin tức liên quan đến virus Covid-19 để phát tán đến người dùng. Một số mã độc đã được phát tán trên Internet, trong khi đó một số loại mã độc dường như chỉ được tạo ra nhằm mục đích thử nghiệm hoặc trò đùa.
Điều đáng chú ý, những loại mã độc này được tạo ra nhằm mục đích phá hủy dữ liệu và máy tính của người dùng, thay vì mục đích tài chính hoặc lấy cắp dữ liệu của người dùng.
Mã độc mạo danh Covid-19 để phá hủy chức năng khởi động của máy tính
Nhóm nghiên cứu bảo mật MalwareHunterTeam đã phát hiện một loại mã độc có tên gọi COVID-19.exe có khả năng xâm nhập vào bản ghi khởi động của máy tính và thay đổi lệnh thực thi trong bản ghi khởi động, khiến máy tính không thể khởi động được.
Theo các chuyên gia bảo mật, việc mã độc có thể xâm nhập và thay đổi bản ghi khởi động của máy tính là điều không dễ dàng gì và đòi hỏi một kiến thức, kỹ năng nâng cao từ các tin tặc để có thể tạo ra loại mã độc này.
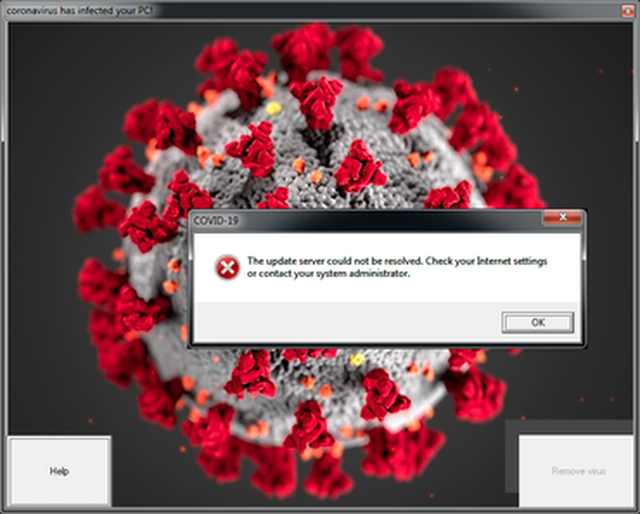
Mã độc Covid-19.exe sẽ tạo ra một hộp thoại cảnh báo trên máy tính của người dùng, sau đó âm thầm phá hoại bản ghi khởi động trên hệ thống
Mã độc COVID-19.exe xâm nhập vào máy tính của nạn nhân theo hai giai đoạn. Đầu tiên, loại mã độc này sẽ tạo ra một cửa sổ trên máy tính mà người dùng không thể đóng lại được do vô hiệu hóa tính năng Task Manager trên Windows.
Tiếp theo đó, mã độc này sẽ âm thầm viết lại bản ghi khởi động trên máy tính và tự khởi động lại hệ thống, lúc này máy tính sẽ không thể khởi động được bình thường do bản ghi khởi động đã bị thay đổi. Người dùng cần phải sử dụng một ứng dụng đặc biệt và có kiến thức về công nghệ để có thể khôi phục lại bản ghi hệ thống để có thể đưa máy tính trở về trạng thái hoạt động bình thường để có thể khởi động được vào Windows.
Trong khi đó, các chuyên gia của hãng nghiên cứu bảo mật SentinelOne và trang công nghệ Bleeping Computer đã phát hiện một loại mã độc thứ hai, cũng mạo danh virus Covid-19 và đặt cho tên gọi “CoronaVirus ransomware” (Mã độc tống tiền Virus Corona). Tuy nhiên, mục đích chính của loại mã độc này không nhằm mục đích tống tiền nạn nhân như tên gọi của nó, mà mục đích chính cũng là để phá hủy hệ thống.
Khi xâm nhập vào máy tính nạn nhân, loại mã độc này mạo danh một mã độc tống tiền bằng cách mã hóa dữ liệu trên máy tính của nạn nhân. Trên thực tế, loại mã độc này cũng sẽ xâm nhập và viết lại bản ghi khởi động của hệ thống và không cho phép máy tính khởi động.
Mã độc mạo danh Covid-19 để xóa dữ liệu trên máy tính
Các chuyên gia bảo mật của MalwareHunterTeam còn phát hiện ra mã độc mạo danh virus Covid-19 thậm chí còn có thể xóa sạch dữ liệu trên máy tính đã bị lây nhiễm, thay vì chỉ phá hoại chức năng khởi động của hệ thống.
Loại mã độc đầu tiên có chức năng này được phát hiện từ hồi tháng 2, sử dụng một tên file bằng tiếng Trung Quốc và có vẻ như nhắm đến người dùng tại Trung Quốc.
Loại mã độc thứ 2 vừa được phát hiện vào tuần trước, khi được đăng tải lên trang web kiểm tra phần mềm độc hại VirusTotal từ một người dùng tại Ý.
MalwareHunterTeam mô tả hai loại mã độc này không thực sự quá nguy hiểm, do các phương pháp xóa dữ liệu trên máy tính nạn nhân không thực sự hiệu quả, tốn nhiều thời gian và dễ bị lỗi khi thực hiện quá trình xóa dữ liệu. Tuy nhiên, với cách thức hoạt động của hai mã độc này, chúng thực sự sẽ rất nguy hiểm nếu được phát tán rộng rãi trên Internet.
Các chuyên gia bảo mật nhật định động thái của các tin tặc khi tạo ra những loại mã độc với mục đích phá hoại người dùng máy tính như thế này là khá khó hiểu, khi không mang lại bất kỳ lợi ích nào cho người tạo ra loại mã độc này, dù cách thức để tạo nên chúng không hề đơn giản.
Tin tặc thường lợi dụng các sự kiện lớn, quan trọng và thu hút sự chú ý để phát tán các loại mã độc và nhiều người dùng thường bỏ qua các yếu tố bảo mật khi muốn sớm cập nhật các thông tin mới nhất về sự kiện hay sự việc đang diễn ra. Để tự bảo vệ mình, các chuyên gia bảo mật khuyên người dùng tuyệt đối không mở các file được đính kèm và gửi đến từ những địa chỉ email lạ.
Theo Dân trí
(Nguồn ZDNet/SonicWall)
https://dantri.com.vn/suc-manh-so/ma-doc-mao-danh-virus-covid-19-co-the-xoa-sach-du-lieu-may-tinh-nan-nhan-20200406143621292.htm